Lewati ke konten utama
Home About Us Redaksi Kirim Berita Media Kit
Pedoman
Kebijakan Cookie Pedoman Media Siber Publikasi Media Online Jasa Backlink Jasa Guest Post Penulisan Artikel Pembuatan Website Pedoman AI
ID | EN

Masuk / Gabung

Jelajahi

Beranda Internasional Nasional Daerah Featured Opini Pendidikan
More
Profil Advertorial Bisnis Press Release Essay English Version Ekonomi
Informasi
About Us Redaksi Kirim Berita Media Kit
Pedoman
Kebijakan Cookie Pedoman Media Siber Pedoman AI
Masuk / Gabung
Ikuti kami
EN ARTIKEL
Beranda Internasional Nasional Daerah Featured Opini Pendidikan
More
Profil Advertorial Bisnis Press Release Essay English Version Ekonomi

  1. Beranda
  2. Kolom Opini
  3. QRIS Ngebut, Data Kita Aman? Menjaga Kepercayaan Publik di Tengah Ledakan Pembayaran QR

QRIS Ngebut, Data Kita Aman? Menjaga Kepercayaan Publik di Tengah Ledakan Pembayaran QR

Foto profil Annisa
Editor: Annisa
24 Oktober 2025, 14.41 WITA Editor: Tim Editor JurnalPost
10 menit baca
QRIS bayar
Oleh: Muhammad Yusuf Bahtiar Mahasiswa Program Doktoral Ekonomi Syariah UIN Raden Intan Lampung JurnalPost.com - Bayangkan pagi hari di kedai kopi langganan: cukup scan QRIS bayar beres. Serba cepat tanpa uang tunai tanpa kartu. Di balik kemudahan itu ekosistem data yang sangat kaya, lokasi, kebiasaan belanja, perangkat, sampai identitas financial bergerak setiap detik. Pertanyaan besarnya: saat pemanfaatan QRIS melesat, apakah perlindungan data pribadi dan keamanan siber kita ikut ngebut atau tertinggal? Data Bank Indonesia (BI) menunjukkan dorongan kuat digitalisasi pembayaran melalui QRIS. Sampai Semester I/2025, pengguna QRIS menembus 57 juta, merchant 39,3 juta (93% UMKM), dan 6,05 miliar transaksi senilai 579 triliun angka yang menegaskan QRIS bukan lagi pelengkap, melainkan tulang punggung transaksi ritel harian di Indonesia. Di sisi lain, lanskap serangan siber dan penyalahgunaan QR kian canggih: dari stiker QR palsu yang ditempel diam-diam di tempat umum hingga modus social engineering. Peringatan resmi soal quishing phishing lewat QR muncul dari otoritas dan komunitas keamanan global, termasuk peringatan FBI atas paket tak dikenal berisi QR yang menjerat data pribadi. Opini ini menimbang trade-off antara percepatan adopsi QRIS dan tata kelola data / keamanan siber, lalu menawarkan agenda solusi yang operasional bukan sekadar slogan agar kecepatan tak mengorbankan kepercayaan.

Lompatan QRIS: Skala, Dampak, dan Arah Baru

Di atas kertas, percepatan QRIS sudah berdampak sistemik: jutaan merchant kecil kini menerima pembayaran digital, menurunkan biaya transaksi dan membuka rekam jejak untuk akses pembiayaan. Rilis BI terbaru memperlihatkan lonjakan basis pengguna/merchant serta nilai transaksi yang impresif, mempertegas peran QRIS dalam inklusifitas pembayaran dan perputaran ekonomi harian. Akselerasi juga terjadi lintas batas QRIS lintas negara telah terhubung dengan Thailand, Malaysia, dan Singapura (diluncurkan resmi November 2023 untuk Singapura), dan nilainya menembus sekitar 1,66 triliun per Juni 2025 menurut pemberitaan bisnis yang mengutip BI. Ini mengurangi friksi pembayaran wisatawan/pebisnis dan menekan biaya kartu internasional. Dalam horizon ke depan, BI juga menempuh uji coba ekspansi di luar ASEAN, termasuk China dan Jepang melalui skema pilot. Intinya QRIS sudah menjadi infrastruktur publik yang memadukan kenyamanan pengguna, efisiensi merchant, dan konektivitas regional. Namun kian terbuka dan terhubung kian penting pula tata kelola data dan ketahanan siber. Risiko yang Mengintai: Dari Quishing hingga Serangan terhadap Infrastruktur Ada tiga lapis risiko yang perlu kita hadapi secara realistis. 1. Risiko di ujung jari (endpoint dan perilaku pengguna) Modus quishing memanfaatkan QR untuk mengelabui korban menuju situs palsu, mencuri kredensial / OTP, atau memasang aplikasi berbahaya. Otoritas keamanan dan studi keamanan perangkat lunak memperingatkan kenaikan insiden ini, termasuk skenario QR palsu di parkir, restoran, hingga paket misterius. Ringkasnya: QR adalah tautan kalau asal scan, dampaknya setara mengklik link jebakan. 2. Risiko di sisi merchant dan lingkungan fisik. Kasus stiker QR palsu yang ditempel di lokasi publik (termasuk area kampus/tempat ibadah) menunjukkan serangan low-tech tetap efektif bila kontrol fisik dan SOP kasir lemah. Validasinya harus berlapis: edukasi, inspeksi rutin, verifikasi dinamis lewat aplikasi, serta visual cues (mis. watermark/animasi) yang sulit dipalsukan. (Lihat pemberitaan kasus stiker QR palsu yang diinvestigasi aparat dan kampus; pola serangannya sama: mengalihkan dana ke rekening penipu). 3. Risiko di hulu (infrastruktur dan rantai pasok teknologi). Serangan ransomware ke pusat data pemerintah (PDN) pada 2024 menunjukkan betapa single point of failure bisa melumpuhkan layanan publik; varian yang disebut mirip LockBit 3.0 menuntut tebusan jutaan dolar. Ekosistem pembayaran harus belajar: operasi 24/7 menuntut resiliensi berlapis, segmentasi jaringan, dan jalur pemulihan yang teruji. Globalnya, gerombolan ransomware seperti LockBit berkali-kali menjadi target operasi penegak hukum lintas negara tanda bahwa ancamannya nyata, adaptif, dan industrial. Serangan ke bank/infrastruktur besar di berbagai yurisdiksi hanyalah puncak gunung es. Payung Regulasi: PDP Berlaku Penuh dan Standar Keamanan BI-OJK Berita baiknya, kerangka hukum kita ikut berlari UU Pelindungan Data Pribadi (PDP) berlaku penuh per 17 Oktober 2024 Setelah masa transisi dua tahun, UU No. 27/2022 resmi efektif menegaskan hak subjek data, kewajiban pengendali / prosesor, serta sanksi administrative / pidana untuk pelanggaran. Ini memperjelas akuntabilitas pihak yang memegang, memroses, dan membagikan data termasuk di ekosistem pembayaran. Putusan/pernyataan resmi juga menegaskan kewajiban menunjuk PPDP/DPO dalam kondisi tertentu (pemantauan sistematis skala besar, data spesifik, dsb.). Peraturan BI No. 2/2024 tentang Keamanan Sistem Informasi dan Ketahanan Siber BI telah menerbitkan standar KKS (Keamanan Sistem Informasi dan Ketahanan Siber) untuk Penyelenggara Sistem Pembayaran dan pihak yang diatur / diawasi BI mewajibkan tata kelola, identifikasi proteksi deteksi respons pulih, pelaporan insiden, dan pengujian berkala. Peraturan ini dipertegas teknisnya oleh PADG No. 24/2024, menjadikan keamanan syarat operasional bukan aksesoris. SNAP (Standar Nasional Open API Pembayaran) Sejak 2021, SNAP mengatur interoperabilitas, keamanan teknis, format data, dan tata kelola Open API pembayaran. Ia penting untuk open finance dan kemitraan antar pelaku dengan prasyarat privasi dan keamanan by design di level API. OJK: Ketahanan dan Keamanan Siber bagi Bank Umum. Untuk perbankan, POJK 11/2022 tentang TI dan SEOJK 29/2022 memperjelas parameter manajemen risiko siber, penilaian maturitas siber tahunan, proses identifikasi–proteksi–deteksi–respons–pulih, serta pelaporan insiden. Ini menutup celah di sisi bank acquiring/issuer yang berperan di balik transaksi QRIS. Kesimpulan bagian ini: fondasi normatif sudah ada; tantangannya eksekusi konsisten, terukur, diaudit, dan terbukti di lapangan. Penekankan bahwa aturan baru mengubah mindset pelaku usaha dalam mengelola data dari sekadar compliance administratif menjadi budaya pelindungan. Privasi adalah hak fundamental dan ekosistem digital wajib merancang perlindungan sejak desain (privacy-by-design), bukan menambal di hilir. Di dunia teknik pedoman NIST (AS) yang terbaru mendorong kontrol identitas yang usable dan anti-fraud untuk menghadapi pola serangan baru relevan untuk penguatan KYC / e-KYC dan autentikasi pada aplikasi pembayaran. Terjemahan praktisnya: governance kuat, teknologi tepat, dan perilaku pengguna yang higienis harus berjalan bersamaan. Solusi Operasional: 12 Agenda Trust-by-Design untuk QRIS 1. Privacy by Design sebagai prasyarat sertifikasi/izin Pengendali/prosesor data (PJP, perbankan, switching, dll.) wajib menunjukkan DPIA (Data Protection Impact Assessment), data minimization, purpose limitation, retention yang ketat, serta pseudonimisasi / tokenisasi untuk data transaksi. Ini sejalan dengan UU PDP dan praktik global. 2. Zero Trust dan hardening aplikasi Implementasi device binding, deteksi jailbreak / root, integrity attestation (mis. SafetyNet / Play Integrity), anti overlay, proteksi smishing / quishing (URL preview, reputasi domain, warning dinamis), serta biometrik yang patuh standar. Rujuk prinsip NIST soal autentikator dan penguatan alur identitas. 3. Secure Dynamic QR dengan tanda tangan kriptografis Mendorong QR dinamis yang disertai signature terverifikasi aplikasi penerbit/penyedia, plus visual cues (animasi / watermark) yang berubah tiap sesi agar stiker statis sulit dipalsukan. Validasi real time oleh app pengguna (verifikasi asal QR: merchant ID, PSP, waktu, lokasi). 4. Kontrol fisik dan SOP merchant Checklist harian: inspeksi QR, segel anti bongkar, rotasi QR berkala untuk merchant statis, serta latihan menghadapi modus stiker palsu. Kampanye umum jangan scan QR menempel abal-abal! selaras peringatan internasional. 5. Telemetri transaksi dan deteksi anomali Gunakan behavioral analytics: deteksi lonjakan tak wajar (tujuan rekening baru, pola jam transaksi tidak lazim, perangkat tidak dikenal), korelasi dengan intel ancaman; gunakan risk-based authentication (step up) bila skor anomali tinggi 6. Business Continuity dan latihan serangan Belajar dari insiden PDN, latih pemulihan cepat (RTO / RPO realistis), segmentasi jaringan, dan jalur manual saat gangguan. PADG 24/2024 menuntut kesiapan respons / pemulihan sebagai bagian KKS ini harus dibuktikan lewat uji berkala lintas pelaku. 7. Bug bounty dan koordinasi respons insiden Galang program bounty bersama asosiasi (ASPI), jalur respons terkoordinasi dengan BI BSSN OJK Komdigi agar indikator kompromi (IoC) cepat mengalir. Ekosistem pembayaran bergerak secepat ancaman, maka berbagi jadi kunci. 8. Edukasi publik bertingkat dan label kepercayaan Kampanyekan cek asal QR-mu di aplikasi: tampilkan badge verifikasi merchant, nama PSP, dan indikator lokasi. Jadikan label kepercayaan (trust label) sebagai insentif reputasi bagi merchant patuh. 9. Transparansi insiden dan pemulihan hak subjek data Alat notifikasi kebocoran (timely breach notification) dan remedies (mis. penggantian kerugian, pemulihan akun) yang jelas memperkuat akuntabilitas dan kepercayaan. 10. Standar SDK QRIS yang aman untuk UMKM dan pemda Dorong SDK resmi (open standard) dengan keamanan bawaan: signature verification, URL allowlist, anti tamper, logging minimal. Arahnya sejalan dengan SNAP keamanan sebagai standar, bukan opsional. 11. Cross-border, cross-standard, dan satu bahasa keamanan Saat QRIS lintas negara berkembang trust framework perlu disepakati (kripto, sertifikasi, logging, mekanisme sengketa) antar notaris sistem (BI). Tahap awal ASEAN memberi landasan, berikutnya integrasi multilateral akan menuntut standardisasi yang tidak patchwork. 12. Audit kepatuhan berkelanjutan Pastikan penilaian maturitas siber tahunan (OJK) dan pemenuhan KKS (BI) menjadi dasar komersial (akses jaringan, insentif biaya, rating publik). Kepatuhan yang terlihat menumbuhkan kepercayaan yang terasa

Kenapa Isu Ini Mendesak: Kecepatan Tanpa Kepercayaan = Risiko Sistemik

QRIS telah menurunkan barrier transaksi dan memperluas pasar UMKM. Namun kepercayaan adalah mata uangnya. Satu skandal kebocoran data besar atau satu tren penipuan massal bisa menurunkan adopsi, meningkatkan biaya mitigasi, dan menimbulkan kecurigaan pada semua pelaku termasuk yang patuh. Kita sudah punya contoh bagaimana serangan siber dapat mengganggu layanan publik atau menggerus reputasi lembaga besar; ekosistem pembayaran tidak kebal. Di sinilah peran akademisi dan universitas yaitu menyatukan evidence hukum, ekonomi, dan rekayasa dalam kebijakan publik. Aturan menjadi pembentuk budaya dan budaya itulah yang memastikan perlindungan data tak berhenti di kertas.

Rekomendasi Kebijakan Publik

sertifikasi QRIS Secure Merchant. Skema label untuk merchant yang memenuhi SOP anti-stiker, QR dinamis bertanda tangan, pelatihan staf, dan audit berkala. Insentif: biaya MDR lebih rendah/akses promo. Arsitektur tanda tangan nasional untuk QR dinamis. Bangun PKI/sertifikat ringan agar aplikasi pengguna memverifikasi asal QR dan mendeteksi manipulasi; integrasikan ke SDK resmi. Satu portal intel ancaman sektor pembayaran BI BSSN OJK Komdigi ASPI berbagi IoC real time; kejadian di satu kota menjadi peringatan dini nasional. Transparansi insiden dengan SLA public tetapkan SLA notifikasi (mis. <72 jam) dan format standar untuk menjelaskan apa yang terjadi, data terdampak, langkah mitigasi, dan hak pengguna selaras semangat UU PDP. Kurikulum literasi cerdas QR dari sekolah hingga pelatihan UMKM: Cek asal QR, cek URL, jangan isi data sensitif setelah scan, gunakan aplikasi resmi. Perkuat dengan peringatan in app berbasis konteks. Uji tuntas SDK pihak ketiga setiap integrasi pembayaran wajib melalui threat modeling dan static / dynamic analysis; tolak modul yang menyimpan PII berlebih atau mengirim event sensitif tanpa alasan yang sah (data minimization). Simulasi nasional gangguan pembayaran latihan perangkat daerah dan pelaku industri menghadapi insiden besar (ransomware/pemadaman). Target: RTO/RPO jelas, jalur fallback non-internet saat krisis (mis. mode offline terbatas dengan settlement tertunda dan risk cap).

Untuk Pengguna dan UMKM: Checklist 30 Detik

Pengguna : Scan hanya QR dari sumber resmi (aplikasi/merchant tepercaya), setelah scan, cek nama merchant dan nominal di aplikasi, jangan isi PIN/OTP di web setelah scan pembayaran QRIS cukup di aplikasi, aktifkan notifikasi transaksi, batasi limit, gunakan biometric, jika curiga batalkan ganti PIN lapor bank/PSP. UMKM : Cek fisik QR tiap hari; gunakan QR dinamis bila memungkinkan, tempel QR di lokasi terawasi, pakai segel; hindari QR fotokopian, pastikan struk/riwayat di aplikasi sesuai penerimaan, latih staf untuk mengenali modus stiker palsu dan social engineering, simpan kontak helpdesk bank/PSP dan laporkan insiden segera.

Penutup: “Ngebut dengan Helm”

Kita tidak perlu memperlambat QRIS untuk aman kita perlu “ngebut dengan helm”: regulasi kuat (UU PDP, KKS BI, SEOJK siber), desain teknologi (QR dinamis bertanda tangan, zero trust, telemetry) dan literasi publik yang tidak naif. QRIS adalah aset bersama; kepercayaan adalah bahan bakarnya. Selama kecepatan dan keamanan kita jaga seimbang indonesia bisa memanen manfaat QRIS domestik maupun lintas Negara tanpa menukar kedaulatan data dan rasa aman warganya itu pilihan kebijakan dan praktik harian kita semua.

Sumber artikel: https://jurnalpost.com/qris-ngebut-data-kita-aman-menjaga-kepercayaan-publik-di-tengah-ledakan-pembayaran-qr/87270/

Dicetak dari JurnalPost.com pada 03 November 2026, 20.20 WITA

  • #Pembayaran QRIS
  • #QRIS bayar

Bagikan artikel

Bagikan Mengirim Tweet
JURNALPOST SOCIAL PUBLISHER

Posting ke Instagram

Menyiapkan 5 slide Reel 9:16…

Rangkaian slide vertikal sedang disusun dari artikel ini.

Konten belum dapat disiapkan.

Silakan coba kembali.

Pratinjau slide Instagram JurnalPost 1/5
REEL 9:16 · 5 SLIDE

Konten JurnalPost

Lima slide vertikal sudah disusun dalam area aman Reels. Tambahkan musik pilihan Anda setelah masuk ke Instagram.

Menyiapkan lima file gambar 9:16…

Di menu Instagram, pilih Reel, pertahankan urutan 1–5, lalu tambahkan musik yang tersedia di Instagram.

JURNALPOST SOCIAL PUBLISHER

Posting ke TikTok

Menyiapkan 5 slide TikTok 9:16…

Desain Social Publisher sedang disusun dari artikel ini.

Konten TikTok belum dapat disiapkan.

Silakan coba kembali.

Pratinjau slide TikTok JurnalPost 1/5
TIKTOK 9:16 · 5 SLIDE

Konten JurnalPost

Lima slide vertikal sudah disusun: sampul, inti berita, fakta utama, perkembangan, dan baca lengkap.

Menyiapkan lima file gambar 9:16…

Di menu berbagi, pilih TikTok, pertahankan urutan 1–5, lalu tambahkan musik atau suara di aplikasi. Jika TikTok tidak muncul, gunakan unduh manual.

Komentar 0

Tulis Komentar Bagikan tanggapan Anda

Komentar akan tampil setelah disetujui redaksi.

  1. Belum ada komentar. Jadilah yang pertama menyampaikan tanggapan.

Artikel Terkait

Ketika Negara Gagal Menjaga Napas Warganya

Dari Instruksi ke Implementasi: Menguji Respons Kepemimpinan Presiden Prabowo dalam Penanganan Karhutla 2026

Ketika Utang Menjadi Alat Tekanan: Saat Perjanjian Lahir dari Ketakutan dan Ketidakberdayaan

Jangan Terus Menyalahkan Guru atas Rusaknya Karakter Anak, Ada Paradoks Mutu Pendidikan yang Sering Diabaikan

REKOMENDASI JURNALPOST

Pilihan Untukmu

Mahasiswa Edukasi Gizi 102 Anak di Palembang, Hasil Tes Meningkat

Pasar Turi Baru Surabaya Hadirkan Beragam Kegiatan, Tak Sekadar Menjadi Pusat Perdagangan

Laba Naik, Arus Kas Turun: Ada Apa dengan Kinerja Keuangan Public Bank Berhad dan Maybank?

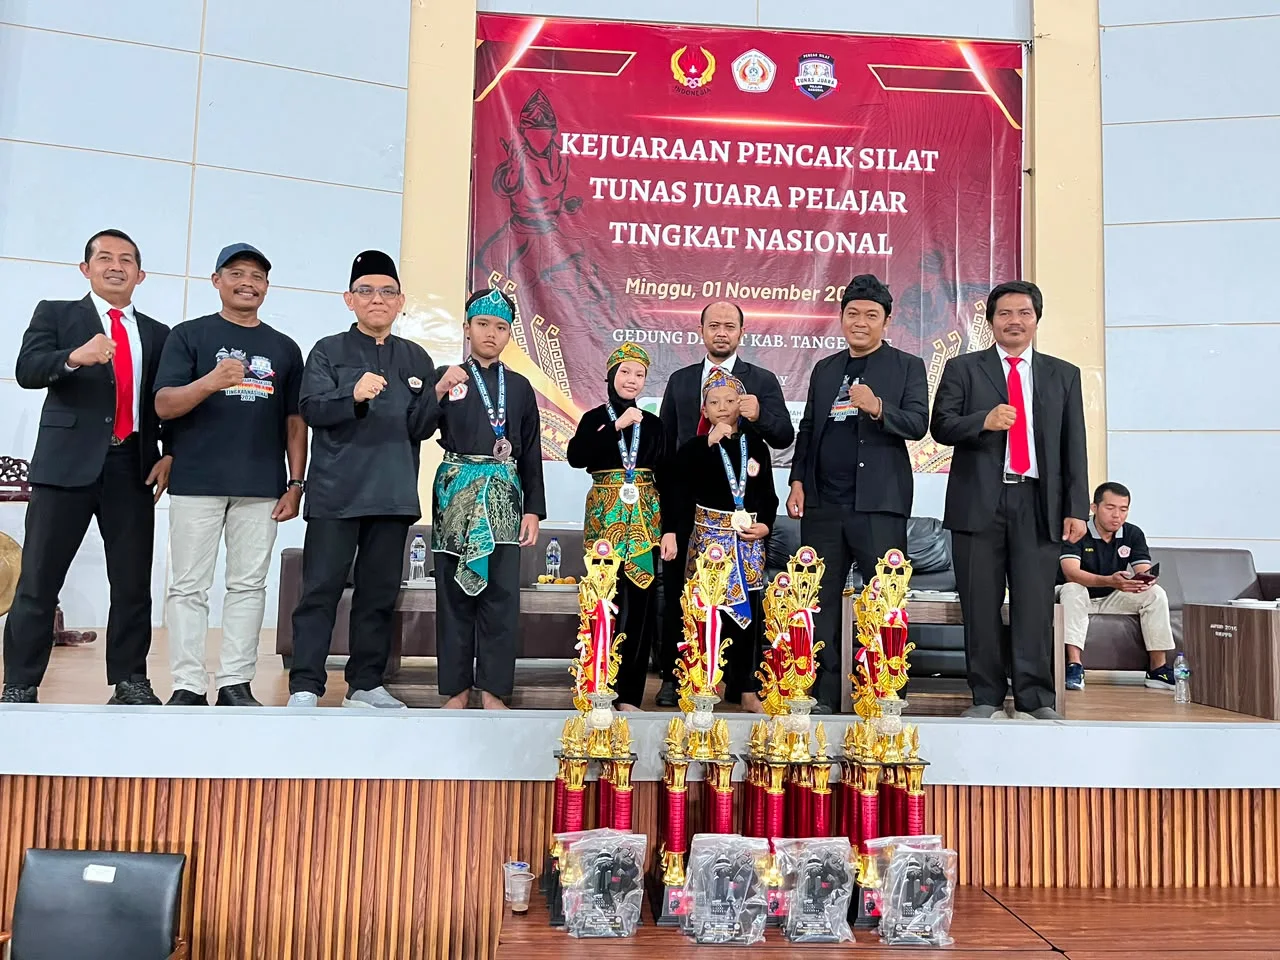
Kejuaraan Tunas Juara Nasional 2026 Digelar di Tangerang, Jadi Ajang Pembinaan Atlet Pencak Silat Berprestasi

Pilihan Editor

  1. 1 Ketika Utang Menjadi Alat Tekanan: Saat Perjanjian Lahir dari Ketakutan dan Ketidakberdayaan
  2. 2

    Putusan MA 19 P/HUM/2026, Sekjen MDP-WATCH Desak Menkes Evaluasi dan Rombak Keanggotaan MDP

  3. 3

    Beli Dimsum Kini Tinggal Scan QRIS BRI Bojonegoro, Pelaku UMKM dan Pembeli Rasakan Kemudahan Transaksi Digital

  4. 4

    Warga Sampetan Belajar Kelola Lampu Jalan Tenaga Surya Berbasis IoT Bersama Dosen Polines

  5. 5

    Guru yang Terus Mengajar, Siapa yang Menjaga Semangatnya? Menelaah Motivasi Kerja di Institusi Pendidikan

IKLAN
JurnalPost

Media Publikasi Indonesia yang menyediakan informasi terkini. Situs ini didirikan pada tahun 2015 dan telah menjadi salah satu sumber berita yang populer di Indonesia.

Jelajahi

Advertorial Artikel Berita Bisnis Citizen Reporter Daerah Ekonomi English Version Essay Featured
Hukum Internasional Kolom Opini Nasional Olahraga Pendidikan Politik Profil Teknologi Wisata

Kanal

About Us Jurnalisme Warga Kebijakan Cookie Kebijakan Data Kirim Opini Kirim Tulisan Media Kit Pedoman Redaksi

Ikuti kami di

Facebook X/Twitter Instagram Threads TikTok Pinterest LinkedIn YouTube
© 2026 - PT Jurnal Post Indonesia. All Rights Reserved.